Il rischio di concentrazione dell'AI nei pagamenti è più profondo dei contratti con i vendor
Le banche che diversificano la rilevazione delle frodi e la verifica dell'identità tra più vendor potrebbero inconsapevolmente concentrare il loro rischio operativo su un singolo stack tecnologico diversi livelli sottostanti. Poiché l'AI è diventata critica per le decisioni di autorizzazione e rischio, l'applicazione di discipline di resilienza collaudate—test di fallback, mapping delle dipendenze, contingenze documentate—è passata da opzionale a necessaria.
I briefing audio sono disponibili solo in inglese.
I Pagamenti Hanno un Nuovo Rischio di Concentrazione. Non È una Banca.
Cosa la crisi di leadership di NVIDIA rivela sulla tecnologia sottostante la rilevazione delle frodi, le decisioni di rischio e i vendor su cui le aziende di pagamenti credono di essersi diversificate.
Quando Jensen Huang si è dimesso da amministratore delegato di NVIDIA l'11 novembre, l'attenzione si è rivolta alla successione e a cosa il cambiamento potrebbe significare per l'industria dell'AI. Colette Kress, chief financial officer di NVIDIA dal 2013, è ora amministratrice delegata ad interim mentre il consiglio cerca un successore, secondo il filing SEC dell'azienda.
La mia prospettiva e la mia analisi sono più ristrette. Sono dal punto di vista dei pagamenti e pongo una domanda.
Una banca può acquistare il fraud scoring da un vendor, la verifica dell'identità da un secondo, e la capacità cloud da un terzo, e tutti e tre potrebbero comunque poggiare sul medesimo ecosistema hardware e software diversi livelli sottostanti. L'elenco dei vendor sembra diversificato. La dipendenza sottostante potrebbe non esserlo.
Questo è un rischio di concentrazione che ritengo meriti uno scrutinio più attento, particolarmente perché potrebbe non essere visibile nell'inventario tradizionale di una banca di processori o fornitori di rete.
Nulla si è rotto. I modelli distribuiti non smettono di funzionare perché un fornitore cambia il suo amministratore delegato; l'organizzazione tecnica di NVIDIA rimane al suo posto, e il suo consiglio ha dichiarato che si aspetta che le operazioni e la roadmap dei prodotti continuino senza interruzioni. Non sto suggerendo che la partenza di Huang interromperà l'elaborazione dei pagamenti.
Ma la leadership non è l'unica fonte di incertezza. I vincoli all'esportazione, la disponibilità dell'hardware, i termini di licenza e i cambiamenti nelle priorità di supporto possono avere conseguenze per clienti lontani dal fornitore originale. NVIDIA già opera in un ambiente plasmato da considerazioni geopolitiche e di controllo all'esportazione. Questo è un canale più plausibile attraverso il quale gli sviluppi in un'azienda tecnologica potrebbero alla fine interessare un'istituzione finanziaria che non ha mai contratto direttamente con essa.
NVIDIA è già nello stack dei pagamenti
Nel marzo 2026, Mastercard ha descritto il suo lavoro su un modello di fondazione AI proprietario addestrato su dati transazionali strutturati piuttosto che su testo. Utilizzando la piattaforma di accelerated computing di NVIDIA insieme a Databricks, l'addestramento è iniziato con miliardi di transazioni anonimizzate, con piani per scalare a centinaia di miliardi e incorporare autorizzazioni, commercianti, chargeback, frodi e informazioni sulla fedeltà.
La sicurezza informatica è una priorità iniziale. Mastercard sta anche esplorando se la tecnologia potrebbe eventualmente ridurre le migliaia di modelli separati che attualmente sviluppa e mantiene.
Queste sono capacità sperimentali, non prove che il nuovo modello stia già prendendo decisioni di autorizzazione in tempo reale. Ma la direzione è chiara, così come l'infrastruttura che supporta il suo sviluppo.
American Express fornisce un esempio diverso. In un post del blog sulla rilevazione delle frodi basata su AI, NVIDIA ha riferito che Amex aveva migliorato l'accuratezza della rilevazione delle frodi utilizzando modelli di deep learning e aveva impiegato il software di ottimizzazione TensorRT di NVIDIA e il Triton Inference Server. Questa è la descrizione di NVIDIA di un deployment di clienti, non un resoconto verificato indipendentemente dell'architettura attuale di Amex.
Tuttavia, la distinzione è importante. La tecnologia NVIDIA è stata descritta come supporto non solo dello sviluppo del modello ma anche dell'inferenza, il processo di generazione di una valutazione del rischio da un modello addestrato.
Un'istituzione che si addestra su hardware NVIDIA ma distribuisce altrove ha una dipendenza di sviluppo. Una che si affida anche alla tecnologia NVIDIA in produzione potrebbe avere una dipendenza operativa. Le implicazioni per la continuità, i costi e la portabilità tecnologica sono diverse.
Per le banche che acquistano queste capacità attraverso terze parti, l'architettura sottostante potrebbe essere considerevolmente meno visibile.
La dipendenza va oltre il chip
Le istituzioni finanziarie hanno una considerevole esperienza nella valutazione di processori, reti e altri fornitori critici. Comprendono contratti, impegni di livello di servizio, procedure di escalation e, almeno in linea di principio, le alternative disponibili quando un servizio fallisce.
L'AI introduce dipendenze che possono essere più difficili da identificare.
Una banca può ottenere la rilevazione delle frodi da un vendor specializzato, la verifica dell'identità da un altro provider, e l'analitiche basata su AI dal suo ambiente cloud. Ogni servizio può coinvolgere ulteriori livelli di hardware, librerie software, tecnologia di model serving e framework di sviluppo selezionati da altri.
La posizione di NVIDIA è inusuale perché il suo ecosistema si estende ben oltre le GPU. CUDA fornisce un ambiente di sviluppo ampiamente utilizzato per l'accelerated computing. TensorRT ottimizza i modelli addestrati per l'inferenza, mentre Triton supporta la loro distribuzione ed esecuzione.
Spostare applicazioni da questo ambiente è tecnicamente possibile. Ma a seconda di come sono state sviluppate e ottimizzate, farlo può richiedere ulteriore ingegneria, validazione e test di prestazioni. Un'alternativa di successo potrebbe raggiungere risultati comparabili, ma un'istituzione deve stabilirlo prima di affidarsi ad essa.
Per un modello di frodi, le implicazioni sono misurabili. La latenza di elaborazione può influenzare le decisioni all'interno di finestre di autorizzazione strette. I cambiamenti nella precisione del modello possono influenzare i declini falsi e le perdite per frode. Entrambi hanno conseguenze commerciali.
La domanda, quindi, non è semplicemente se un'altra tecnologia esiste. È quanto costerebbe muoversi, quanto tempo comporterebbe la transizione e se l'alternativa potrebbe operare ai volumi e ai livelli di servizio richiesti.
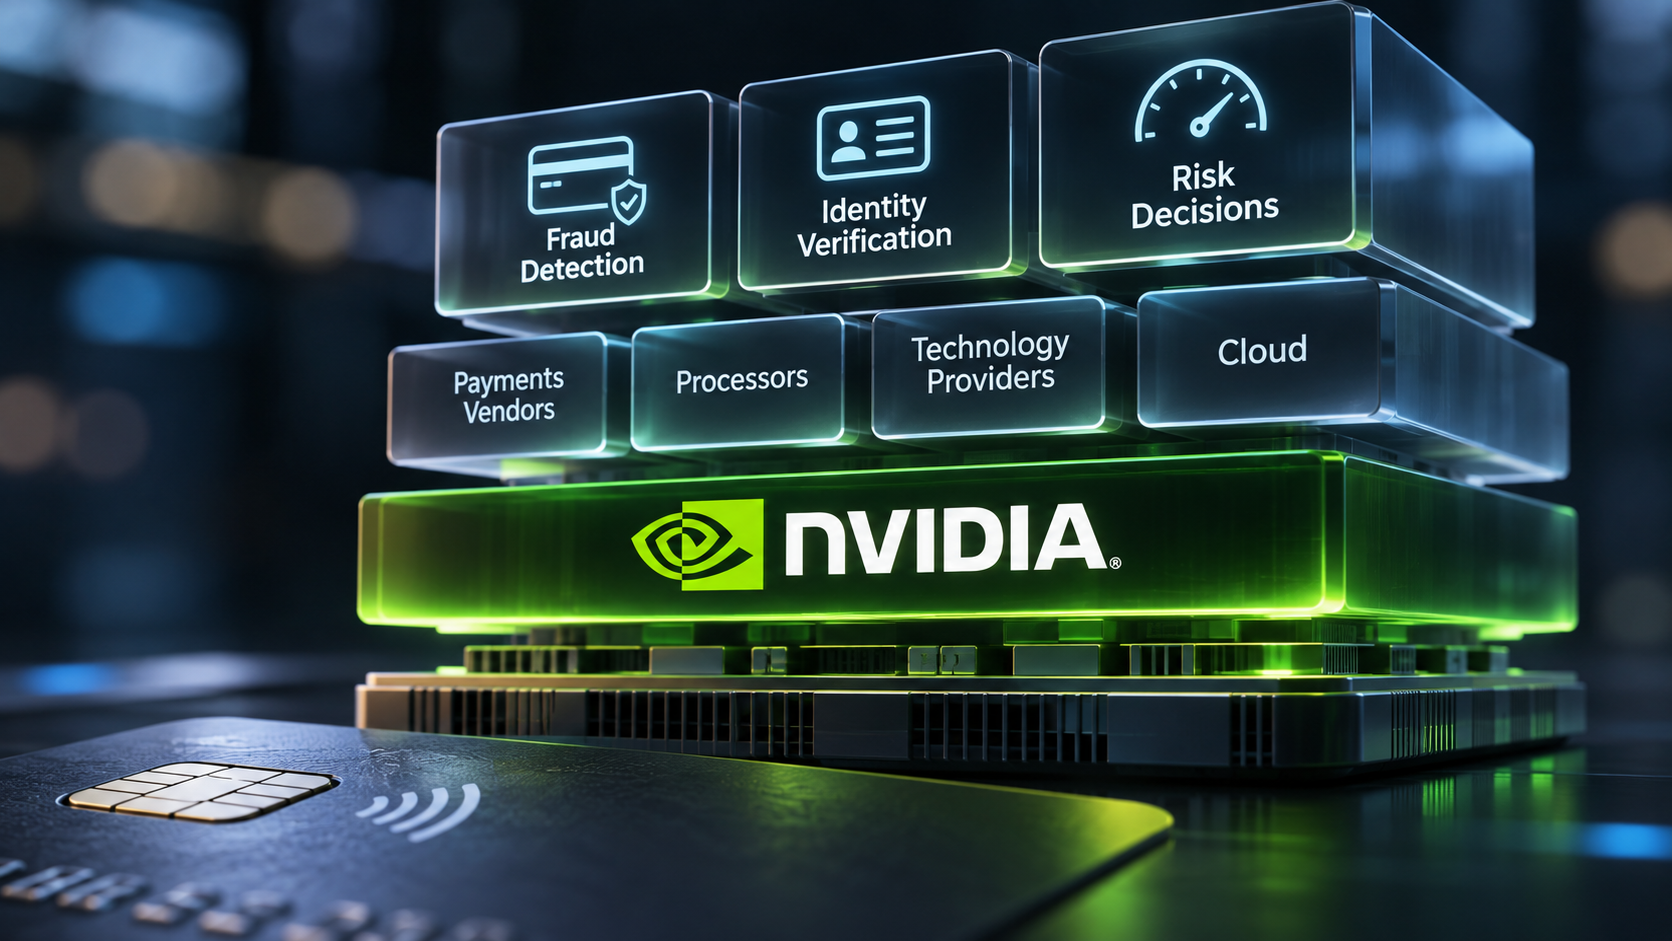
Quando più vendor dipendono da infrastrutture simili, un'istituzione può anche trovarsi esposta a rischi comuni nonostante abbia diversificato i suoi fornitori diretti. Un cambiamento nella licenza, nel supporto tecnologico o nella disponibilità di computing potrebbe interessare diversi provider simultaneamente.
La resilienza ora include le decisioni dietro un pagamento
Nelle operazioni di pagamento, la resilienza ha tradizionalmente significato mantenere le transazioni autorizzate, instradate, compensate e regolate quando singoli sistemi sperimentano problemi. Poiché l'AI diventa più importante per la prevenzione delle frodi, la verifica dell'identità e il monitoraggio delle transazioni, questa disciplina deve estendersi alla tecnologia che influenza quelle decisioni.
Consideriamo un processor che si affida a un modello sofisticato per valutare le transazioni con carta. Se il modello diventa non disponibile, il processor potrebbe ripiegare su regole consolidate o su un sistema di scoring secondario. I rail di pagamento potrebbero continuare a funzionare, ma gli esiti potrebbero cambiare.
Un fallback conservatore potrebbe aumentare i declini falsi, interessando i possessori di carte legittimi e le vendite dei commercianti. Un approccio più permissivo potrebbe aumentare l'esposizione alle frodi. Nessuno dei due è necessariamente la decisione sbagliata, a condizione che il compromesso sia compreso, quantificato e accettato prima che si verifichi un incidente.
L'approccio di Mastercard offre un punto di riferimento interessante. L'azienda dice che intende combinare i suoi modelli di cybersecurity esistenti con il suo nuovo modello di fondazione piuttosto che semplicemente sostituirli. Questo non stabilisce una capacità di failover testata, ma mostra che l'introduzione di modelli più sofisticati non necessita di abbandonare i sistemi esistenti.
I regolatori stanno già prestando attenzione al problema di dipendenza più ampio.
In un discorso del 15 ottobre, Denis Beau, Primo Vice Governatore della Banque de France e Presidente Delegato dell'ACPR, ha identificato la concentrazione tecnologica, la dipendenza e il vendor lock-in come preoccupazioni per le istituzioni finanziarie sempre più dipendenti da provider di cloud e AI.
Negli Stati Uniti, le linee guida interagenzia sulla gestione del rischio di terze parti affrontano l'outsourcing, le attività critiche, la supervisione continua e la pianificazione della transizione. L'Atto sulla Resilienza Operativa Digitale europeo affronta ugualmente il rischio di concentrazione associato ai provider di tecnologia critica.
I principi sono stabiliti. La sfida è applicarli a stack tecnologici dove l'istituzione potrebbe avere visibilità limitata oltre il suo vendor immediato.
E la responsabilità rimane presso l'istituzione finanziaria, indipendentemente da chi ha fornito la tecnologia che supporta le sue decisioni.
Una domanda dell'operatore
La risposta non è abbandonare NVIDIA, evitare modelli AI avanzati, o richiedere a ogni banca di mantenere due stack tecnologici completamente separati. Questo potrebbe introdurre considerevoli costi e complessità senza necessariamente migliorare la resilienza operativa.
Ero parte del team operativo che ha gestito una migrazione del portafoglio di carte di credito presso una grande banca, lavorando dai requisiti di business attraverso il piano di migrazione. Una lezione da quella esperienza mi è rimasta: la ridondanza su un diagramma di architettura è un'affermazione, e la prontezza è un fatto testato.
Una contingenza ha valore quando le persone responsabili della sua esecuzione sanno cosa fare, l'alternativa è stata validata, e il business comprende cosa cambia quando viene attivata.
Applicherei la stessa disciplina alle decisioni di rischio supportate dall'AI.
Se il modello primario diventa non disponibile, quanto velocemente l'istituzione può attivare il suo fallback? Cosa succede ai declini falsi e alle perdite per frode quando lo fa? E quando è stata l'ultima volta che questa contingenza è stata testata sotto volumi di transazioni realistici? Vorrei numeri documentati per i primi due, piuttosto che assicurazioni che esista un fallback.
Vorrei anche comprendere le dipendenze sotto il servizio contrattato. Quali componenti sono forniti da terze parti? Diversi vendor apparentemente indipendenti si affidano alla stessa infrastruttura? Cosa comporterebbe modificare quella infrastruttura?
Queste sono domande che vale la pena porre ai fornitori di tecnologia durante la prossima revisione dei vendor, con le risposte documentate piuttosto che assunte.
La transizione di leadership di NVIDIA potrebbe alla fine avere poco effetto diretto sulle istituzioni finanziarie che utilizzano la sua tecnologia. Le sue capacità ingegneristiche e l'ecosistema consolidato rimangono sostanziali, e l'industria dei pagamenti ha buone ragioni per continuare a investire nei miglioramenti che l'AI può fornire.
Ma la questione della concentrazione esiste indipendentemente da chi guida NVIDIA.
I pagamenti hanno trascorso decenni assicurando che l'infrastruttura che sposta il denaro sia affidabile. Ora deve applicare la stessa disciplina alla tecnologia che decide se, quando e come quel denaro si sposta.
Il prossimo importante rischio di concentrazione potrebbe sedere diversi livelli sotto il servizio che una banca crede di aver acquistato.
The Payments Corner
Oltre 30 anni tra pagamenti, fintech, banche e infrastrutture finanziarie. Prospettive a livello operativo sui sistemi che muovono il denaro.
L'autore è dipendente di Euronet Worldwide, una società di trattamento per emittenti di carte. L'autore può detenere titoli o attività citati nell'ecosistema di The Payments Corner. I contenuti sono forniti a soli fini informativi ed editoriali e non devono essere considerati consulenza di investimento.
The author is employed at Euronet Worldwide, a card issuer processing company. The author may own securities or assets referenced across The Payments Corner ecosystem. Content is provided for informational and editorial purposes only and should not be considered investment advice.
Analisi correlate
L'IA agenziale nei Pagamenti Non È Semplicemente un Altro Livello di Innovazione
Gli agenti IA non si limitano più ad assistere i consumatori. Stanno sempre più eseguendo pagamenti in modo autonomo per loro conto. Non ipoteticamente. Al presente. Questo cambia l'architettura dei pagamenti stessa — e costringe a porsi una domanda più profonda su se l'infrastruttura possa supportare questo livello di autonomia delle macchine in modo sicuro.
Le banche rischiano di perdere visibilità sui consumi dei clienti mentre gli agenti AI spostano le transazioni fuori dal circuito di pagamento
Quando gli agenti AI spendono autonomamente da conti prepagati su piattaforme come Stripe, le banche vedono solo l'evento di finanziamento—non le migliaia di microtransazioni o la logica che le ha attivate. Il controllo sulla politica di spesa machine potrebbe contare più del controllo sulla carta stessa.
Arc ridefinisce il valore dei processori, non lo stack dei pagamenti
La nuova blockchain di Circle, sostenuta da Visa, Mastercard e dalle principali utility di mercato, comprimerà i costi di settlement e gli attriti transfrontalieri—ma la vera pressione competitiva si concentra sui processori, non sulle reti, e solo su quelli che ancora estraggono margini dai canali piuttosto che dal giudizio.